התכל׳ס
- יותר מ-1.3 מיליון סטרימרים חוברו לרשת מכשירים נשלטת (בוטנט) שנקראת XCPE, דרך דלת אחורית שהותקנה כבר במפעל.
- לפי Google, היצרן הסיני Videostrong פיתח והפעיל את הרשת כדי להרוויח ממנה, ומכר גישה למכשירים לגורמים עברייניים.
- השבתת השרתים ניתקה, לפי Google, גם לפחות 10 מיליון מכשירים נגועים של רשתות קשורות.
- הנוזקה נשארת על המכשירים עצמם, ולכן סטרימר לא מוסמך עדיף לנתק מהאינטרנט או להחליף.
קבוצת מודיעין האיומים של Google פרסמה בתחילת השבוע דוח על רשת מכשירים נגועים בשם XCPE. לפי הדוח, יותר מ-1.3 מיליון ממירי טלוויזיה וסטרימרים מבוססי Android חוברו לרשת הזו דרך דלת אחורית שהותקנה בקושחה כבר בשלב הייצור. המשתמשים לא היו צריכים להוריד שום דבר או ללחוץ על קישור: המכשירים הגיעו נגועים מהקופסה.
Google מייחסת את הרשת, ברמת ביטחון גבוהה, לחברה הסינית Videostrong Technology, שמייצרת מכשירי Android גם עבור מותגים אחרים. לפי Google, החברה פיתחה את הנוזקה והפעילה את הרשת בכוונה, כדי להרוויח ממנה. לפי BleepingComputer, כתובת האתר של Videostrong הובילה לאותו שרת שממנו נשלטה הרשת, והנוזקה נחתמה בכתובות מייל של החברה.
הנוזקה שולטת במכשיר
הדלת האחורית רצה עם הרשאות מערכת. לפי הדוח, המפעילים יכלו להתקין אפליקציות בלי ידיעת המשתמש, לכבות את מנגנון ההגנה Google Play Protect, להריץ פקודות, לצלם את המסך, להקליד במקום המשתמש ולאסוף נתוני חשבון ומכשיר. Videostrong מכרה גישה למכשירים לגורמים עברייניים. הם השתמשו בהם להונאות פרסום, לשירותי פרוקסי ביתי שמעבירים תעבורה של אחרים דרך החיבור הביתי של המשתמש, ולהתקנת נוזקות נוספות.
חברת המחקר Synthient מצאה את הנוזקה מותקנת מראש בסטרימר מהדגם שנקרא MECOOL KM9PRO Max, שנקנה בסוף 2025. זה הדגם היחיד שפורסם בשמו. לפי Google, הנוזקה הותקנה בדגמים ובמותגים רבים לאורך כמה שנים, רובם סטרימרים לטלוויזיה.
Google ניתקה את השרתים והוציאה את היצרן מ-Android
Google פעלה יחד עם משטרת יפן ועם החברות Lumen, HUMAN Security, Plume, Synthient ו-TrendAI, והשביתה את שרתי השליטה של הרשת. לפי Google, הפעולה פגעה גם בשרתים של יותר מתריסר משפחות נוזקה קשורות, וניתקה לפחות 10 מיליון מכשירים נגועים נוספים. בין המכשירים האלה יש גם מכשירי קריוקי, ציוד לרפואה מרחוק ושלטים דיגיטליים, ולא כולם מבוססי Android.
Google הפסיקה לעבוד עם Videostrong, ביטלה את הרישיון שלה לייצר מכשירי Android TV עם אפליקציות של Google, ואסרה עליה ועל חברות קשורות לייצר מכשירי Android מוסמכים או לספק תוכנה ליצרנים מוסמכים. לפי Google, Videostrong הסתירה את הקוד כדי לעבור את בדיקות האבטחה, ולכן החברה שינתה את תהליך ההסמכה שלה.
מה עושים עם סטרימר בבית
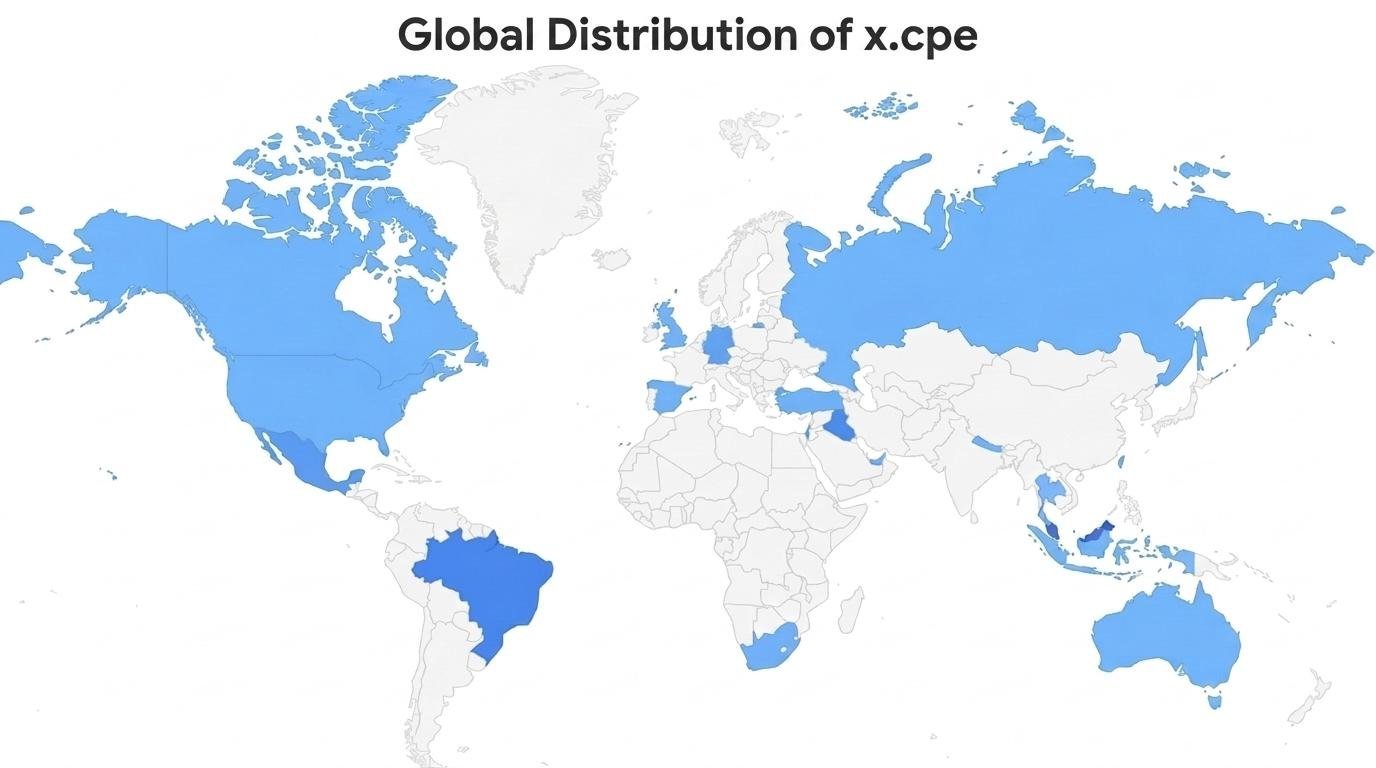
במפת התפוצה שצירפה Google לדוח, ישראל מסומנת בין המדינות שבהן זוהו מכשירים נגועים. הדוח לא מפרט מספרים לפי מדינה. ההשבתה ניתקה את המכשירים מהשרתים, אבל הנוזקה עצמה נשארת עליהם. לפי BleepingComputer, אם מוחקים אותה היא מתקינה את עצמה מחדש ממחיצה מוגנת במכשיר. כדי להיפטר ממנה צריך קושחה נקייה, או לנתק את המכשיר מהאינטרנט.
- לבדוק אם המותג של הסטרימר מופיע ברשימת השותפים המוסמכים של Android TV, בכתובת android.com/certified/partners.
- לוודא ש-Google Play Protect פעיל, דרך תפריט הפרופיל בחנות Google Play.
- להיזהר מאפליקציות שמציעות תשלום על שיתוף החיבור לאינטרנט או על רוחב פס שלא בשימוש. לפי Google, זו אחת הדרכים שבהן מכשירים מגויסים לרשתות פרוקסי.
- סטרימר זול ממותג לא מוכר ולא מוסמך עדיף לנתק מהרשת או להחליף, גם אם הוא נראה תקין.
הניוזלטר של אנטנה
פעם בשבוע, מייל אחד: הכתבות החשובות של השבוע, מה הגיע לישראל ובכמה.